Administrar un servidor remoto exige dar acceso al equipo autorizado sin publicar servicios innecesarios. Tailscale y una VPN tradicional pueden cifrar tráfico, pero difieren en topología, plano de control, exposición y trabajo operativo. La decisión debe partir de quién accede, a qué servicio y cómo se revoca.
Qué se compara
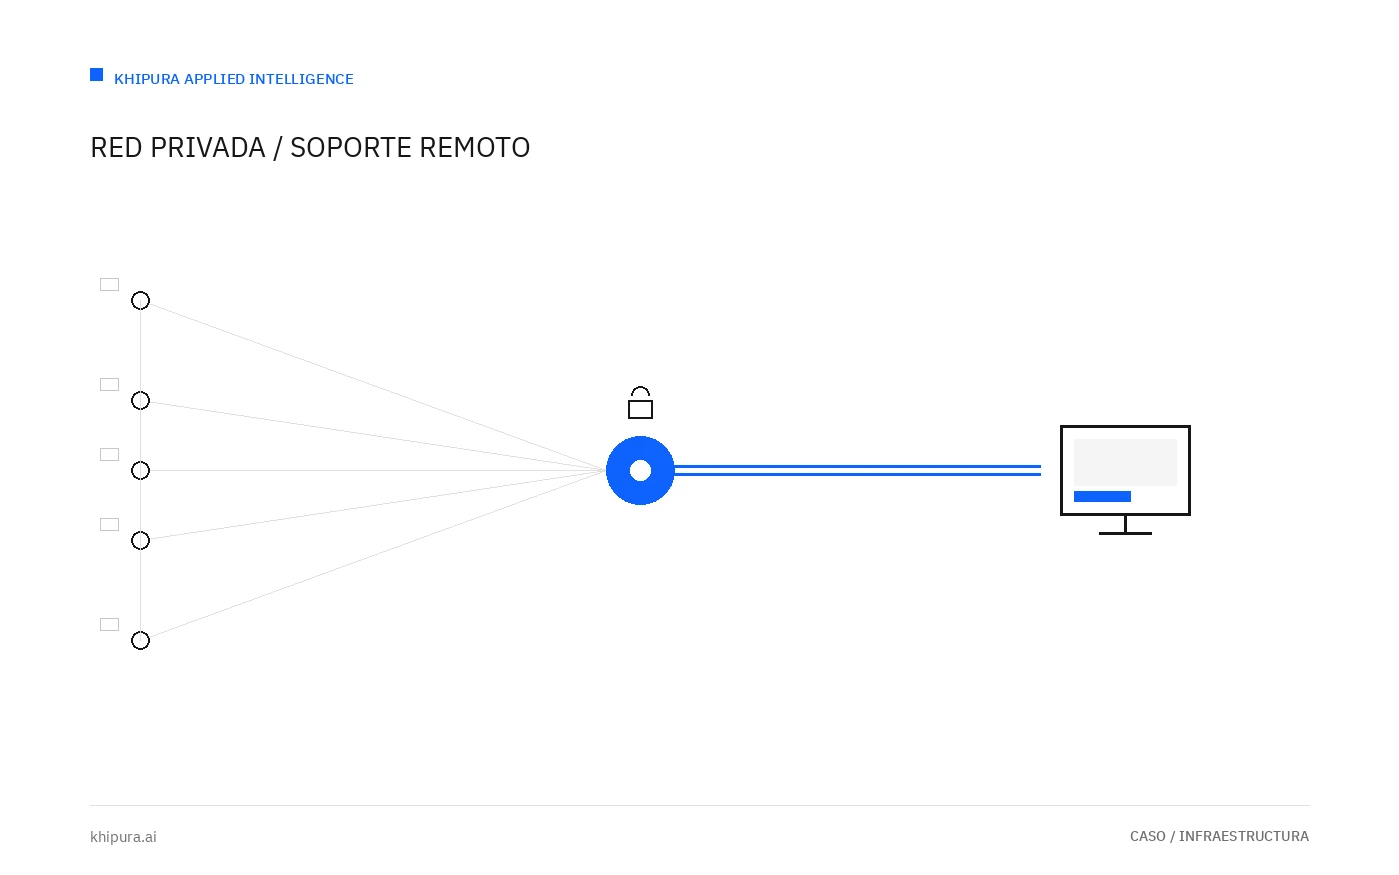
Una VPN tradicional concentra acceso en un gateway al que se conectan clientes antes de alcanzar la red interna. Tailscale crea una red de dispositivos autorizados basada en WireGuard y coordina identidad, claves y políticas desde su plano de control. En muchos recorridos intenta conectar pares directamente; si no puede, usa relés. No es una competencia de etiquetas: cambian los componentes administrados, la dependencia del proveedor y los controles que el equipo debe observar.
Puertos y exposición
Una VPN autogestionada suele requerir un punto accesible desde internet, con firewall, actualización y monitoreo sobre ese perímetro. Tailscale permite coordinar nodos mediante conexiones salientes sin publicar el servicio interno ni, normalmente, abrir un puerto de escucha para la administración remota. Eso reduce una clase de exposición, no elimina riesgo. El servidor privado necesita parches, cuentas mínimas y reglas que limiten qué puertos se alcanzan desde cada nodo autorizado.
Identidad y dispositivos
El túnel no sustituye identidad. En Tailscale, personas y dispositivos dependen de la cuenta organizacional y de políticas; una VPN tradicional puede integrar certificados, directorio y MFA según su implementación. Evalúe cómo se aprueba un dispositivo, qué ocurre ante pérdida y cómo se retira a un contratista. Si revocar exige buscar claves manualmente en varios servidores, la simplicidad inicial se vuelve deuda. La red debe poder responder quién accedió, desde qué nodo y bajo qué regla.
Mínimo privilegio
No entregue conectividad completa si una tarea necesita un servidor y un puerto administrativo. Defina reglas por identidad, etiqueta de dispositivo, destino y servicio; separe producción, administración y equipos personales cuando corresponda. En una VPN tradicional puede requerir rutas, segmentación y firewall; en una malla puede expresarse como políticas de acceso, pero sigue exigiendo diseño y revisión. Las excepciones temporales requieren dueño y vencimiento. Una red privada plana amplía el alcance de un error de configuración.
Rendimiento real
NAT, firewalls restrictivos y redes corporativas pueden impedir una conexión directa y llevar tráfico por un relé. Antes de elegir, pruebe el recorrido entre sitios y mida consola, transferencia o respaldo, no una promesa genérica de velocidad. Una VPN hub-and-spoke puede concentrar capacidad en el gateway; una malla puede evitarlo en ciertos recorridos. El resultado depende de conectividad real y debe observarse con pruebas, no inferirse desde un diagrama.
Cuándo conservar VPN
Una VPN tradicional tiene sentido cuando se necesita control completo del gateway, certificados, registro y rutas, o cuando la arquitectura existente se integra con una segmentación madura. Ese control trae trabajo: disponibilidad, actualización, rotación, copias de configuración y recuperación probada. Documente quién opera el gateway y cómo se reemplaza ante falla. Una alternativa conocida puede ser correcta si el equipo puede sostenerla y sus requisitos están claros.
Continuidad con Tailscale
Tailscale evita operar un concentrador propio, pero añade dependencia de su plano de control para alta de nodos, claves y políticas. Revise administración, registros, integración de identidad y procedimiento ante indisponibilidad. Las conexiones existentes pueden comportarse distinto de las nuevas; pruebe el escenario que afecta la operación. Mantenga inventario de dispositivos, retire nodos inactivos y proteja la cuenta administrativa. Simplificar infraestructura no elimina la necesidad de responsable, recuperación y evidencia de cambios.
Decidir con una prueba
Para soporte ocasional de pocos servidores y equipos distribuidos, una malla puede reducir carga y acelerar acceso con reglas claras. Para rutas complejas, control propio o una operación VPN madura, el modelo tradicional puede ser coherente. Pruebe en un servidor no crítico: MFA, política mínima, retiro de dispositivo, bloqueo de destinos no autorizados, registro y reversión. Elija después de verificar acceso y soporte, no después de comparar una sola característica.
Plan de adopción y operación
Antes de mover soporte remoto, inventarie servidores, servicios, personas, dispositivos y redes que intervienen. Defina qué conexiones son necesarias y cuáles deben quedar prohibidas; incluya puertos, DNS, cuentas administrativas, registros y procedimiento de baja. Haga un piloto con un nodo no crítico desde las redes que realmente usan los técnicos. Pruebe MFA, incorporación de equipo, pérdida de dispositivo, retiro de acceso, acceso permitido y denegado, y recuperación de la cuenta administrativa. Mida el recorrido que importa para la operación y registre si se usa conexión directa o relé. Si mantiene una VPN existente, pruebe también la recuperación del gateway, sus copias de configuración y la rotación de credenciales.
Documente la decisión con propietario, dependencia aceptada y criterio de reversión. La red queda lista cuando un técnico autorizado puede resolver una incidencia sin abrir servicios públicos ni depender de una persona que recuerde una clave o una regla no documentada.
Defina una bitácora mínima de cambios de política, altas de nodos y accesos administrativos, con un responsable que revise eventos inusuales. Separe los equipos personales de los dispositivos administrados cuando el riesgo o los datos lo justifiquen; un dispositivo autorizado no debe convertirse en un puente hacia toda la red. Verifique además la resolución DNS interna y los registros de cada servicio: muchas incidencias de soporte se confunden con fallas del túnel cuando el problema está en nombres, rutas o permisos locales. Mantenga actualizados clientes, sistema operativo y servicios expuestos dentro de la red privada. La revisión posterior de un incidente debe confirmar qué acceso se utilizó, qué política lo permitió y si se puede reducir el alcance sin impedir la tarea. Esa disciplina hace que una solución cómoda conserve control operativo con el tiempo.
Programe una prueba trimestral de retiro de nodo y recuperación de acceso con una segunda persona autorizada. Compruebe que los respaldos de configuración y los contactos de escalamiento siguen vigentes; una red privada solo aporta continuidad si el equipo puede operarla cuando el responsable habitual no está disponible.
La decisión también necesita una prueba de salida. Si se retira un dispositivo, cambia un proveedor de identidad o se revoca una clave, el equipo debe comprobar que el acceso anterior dejó de funcionar y que la ruta de soporte conserva un administrador autorizado. Esa verificación evita confundir una baja declarada con una sesión todavía utilizable.