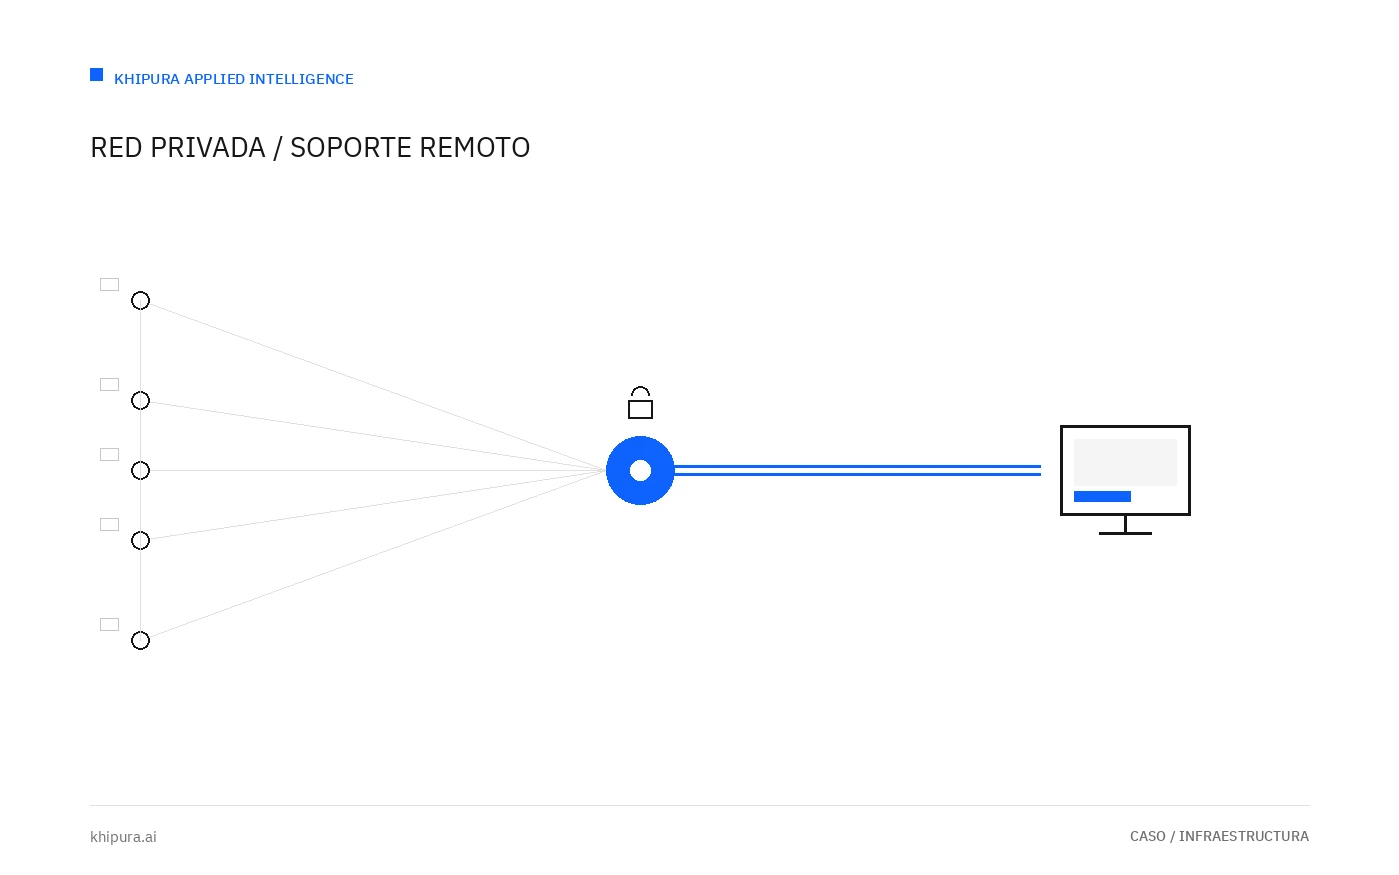
El soporte remoto para una computadora de recepción reduce interrupciones solo cuando el acceso está autorizado, el consentimiento es visible y cada sesión tiene permisos, alcance, registro y una salida clara hacia soporte local.
Definir el puesto y el acceso autorizado
El soporte remoto empieza antes de la incidencia. Para cada estación de recepción, documente quién es responsable del puesto, qué aplicaciones y periféricos sostienen la atención, qué horario tiene y cuál es la red prevista. Distinga agenda, cobro, impresión y mensajería: no todas las fallas tienen el mismo impacto. El acceso remoto solo se habilita para equipos inventariados, con un propietario operativo y una necesidad de soporte definida. Una herramienta instalada sin ese contexto crea una puerta difícil de revisar. Pruebe el acceso después de un reinicio y confirme que la persona autorizada puede recuperar la sesión sin pedir a recepción que comparta una clave o acepte una ventana inesperada.
Consentimiento visible antes de intervenir
Cuando la sesión puede mostrar agenda, pagos, conversaciones o datos personales, el responsable local debe saber quién entra, para qué caso y durante qué intervalo. El consentimiento visible no es una formalidad: permite que recepción oculte información no necesaria, avise si hay atención en curso y detenga una acción que no corresponde al incidente. El ticket debe indicar el síntoma, el alcance solicitado y el técnico asignado; un aviso en la pantalla o por el canal acordado debe acompañar el inicio. El acceso desatendido puede reservarse para mantenimiento previamente acordado fuera del horario de atención. Nunca convierte una autorización técnica general en permiso para revisar contenido ajeno al caso.
Aplicar least privilege al técnico
Asigne cuentas individuales, MFA y permisos mínimos para la tarea. Un técnico que necesita reiniciar un servicio o comprobar espacio no requiere una cuenta compartida ni acceso permanente a todos los sistemas. Separe la administración del dispositivo de las credenciales de agenda, facturación o mensajería; use elevación temporal cuando una corrección la exige y retírela al cerrar. Las guías de CISA sobre acceso remoto recomiendan MFA y limitar el acceso a usuarios que lo necesitan. El dueño del acceso aprueba altas, cambios de rol y excepciones. Si existe una cuenta de emergencia, debe tener un responsable, condiciones de uso, registro y revisión posterior; no debe convertirse en el atajo habitual entre turnos o proveedores.
Conducir una sesión con alcance y cierre
Antes de conectar, soporte confirma el equipo, la persona local, el impacto y la acción reversible que probará. Durante la sesión, mantenga el alcance en el ticket: diagnosticar una aplicación congelada no autoriza explorar carpetas, exportar datos o cambiar configuraciones no relacionadas. Priorice evidencia mínima, como el mensaje de error y la hora, y evite capturas que contengan datos de clientes cuando una descripción basta. Avise antes de reiniciar, cerrar una aplicación o interrumpir una impresión. Al terminar, explique qué se hizo y pida validar la función de negocio: registrar una cita, emitir un comprobante o imprimir una prueba, según corresponda. Cerrar una ventana remota no equivale a recuperar la operación.
El registro de soporte debe dejar equipo, ticket, hora de inicio y fin, técnico, autorización, síntoma, acciones, cambios, resultado y siguiente responsable. También debe indicar si hubo consentimiento visible o mantenimiento programado. No guarde contraseñas, tokens, imágenes de pantallas con datos sensibles ni una transcripción extensa de conversaciones. Ese límite reduce exposición y mantiene el registro útil para operaciones. Con varios incidentes, el historial permite detectar que una impresora falla repetidamente, comparar tiempos de recuperación y decidir una reparación o reemplazo. El equipo de recepción puede describir el efecto en lenguaje simple; soporte añade el diagnóstico técnico y vincula cambios de configuración con su reversión o revisión.
Resolver remoto y reconocer el límite físico
Un servicio detenido, una aplicación bloqueada, espacio insuficiente o una configuración alterada pueden diagnosticarse a distancia si la conectividad y el acceso estaban probados. Microsoft documenta que Remote Desktop depende de conectividad y configuración previas; esa dependencia debe verificarse en el alta, no descubrirse durante una urgencia. En cambio, energía, cableado, papel, tóner, periféricos desconectados, daño físico o una caída de red local requieren manos en el sitio. Soporte remoto puede pedir comprobaciones breves y seguras: observar un indicador, confirmar un cable o probar un equipo alterno autorizado. No debe pedir abrir equipos eléctricos ni hacer cambios irreversibles. Identificar pronto el límite físico evita ciclos de intentos remotos que prolongan la fila de recepción.
Escalar con contingencia controlada
Defina señales de escalamiento antes de operar: acceso remoto imposible, sospecha de seguridad, daño físico, falta de energía, pérdida de red o un diagnóstico que supera el tiempo acordado. El umbral considera el impacto de no atender, no solo los minutos ya invertidos. Al escalar, entregue al responsable local el ticket, las comprobaciones realizadas, el riesgo y el siguiente paso; así la visita no comienza de cero. Mientras llega ayuda, active un puesto alterno autorizado o un registro temporal con responsable y conciliación posterior. No cree cuentas compartidas, envíe datos por canales improvisados ni copie bases para “salir del paso”. La contingencia debe sostener atención mínima sin abrir una segunda incidencia de seguridad o trazabilidad.
Revisar la sesión y retirar el acceso
El cierre incluye confirmar el servicio con recepción, registrar cambios y retirar permisos temporales, elevaciones o archivos de diagnóstico que ya no son necesarios. Si un proveedor termina su relación, un técnico cambia de función o un equipo se reemplaza, revoque su cuenta, claves de acceso remoto y autorizaciones asociadas; luego verifique que no quedan sesiones activas ni métodos de recuperación bajo ese dueño. NIST plantea el acceso remoto como combinación de política, controles de dispositivo y monitoreo, no como una aplicación aislada. Revise periódicamente usuarios autorizados, intentos fallidos, sesiones de emergencia y accesos fuera de horario. El retiro es parte del diseño: una cuenta olvidada convierte una solución de continuidad en una exposición persistente.
Probar continuidad y mejorar el procedimiento
Programe pruebas acotadas: reinicio del puesto, autenticación MFA, aviso y consentimiento, sesión con permisos mínimos, caída de red y paso a contingencia. Mida tiempo de primera respuesta, tiempo de recuperación, recurrencia y cuántos casos escalan por causa física o de seguridad. Revise los cierres con operaciones para ajustar el inventario, el guion de recepción y los umbrales. No persiga una promesa de resolver todo a distancia. Un soporte remoto maduro reduce viajes innecesarios, hace visible cada intervención y escala temprano cuando la seguridad, el dispositivo o la continuidad requieren presencia local. Si quiere ordenar estos controles dentro de una operación continua, solicite una evaluación del flujo, los permisos y los puntos de contingencia.